
 Kép: Blikk
Veszélyes kártevő támadja a Gmail-felhasználókat, a jelszócsere sem jelent teljes védelmet
2026. 11. 11. — 02:15
A Remus Stealert olyan kártevőként reklámozzák, amellyel a bűnözők hozzáférhetnek a levelezésekhez; az e-mailben érkező biztonsági kódok révén más fiókok is veszélybe kerülhetnek. A kártevőt illegális fórumokon havi ezer dollárért értékesítik.
- A Remus Stealert olyan kártevőként reklámozzák, amelynek segítségével a bűnözők akár teljes postafiókok tartalmát is átnézhetik.
- A fejlesztő azt állította, hogy a program a leállítása előtt hozzáfér a böngésző memóriájához; a Google szerint az ilyen támadások során a bűnözők az eszközökön tárolt bejelentkezési munkameneteket próbálják megszerezni.
- A Google hangsúlyozta, hogy nem rendszerhibáról, hanem a felhasználók eszközeire telepített adatlopó szoftverek okozta biztonsági fenyegetésről van szó.
- Fertőzés gyanúja esetén a kártevő eltávolítása után érvényteleníteni kell az illetéktelenek által megszerzett aktív munkameneteket.
- A bűnözők havi ezer dollárért bérlik a szoftvert, amelyhez külön kezelőfelület, keresőfunkció és adatmegosztási lehetőség is tartozik.
A kártevő azért különösen veszélyes, mert a fejlesztői szerint a program még a leállítása előtt hozzáfér a böngésző memóriájához. Ez lehetővé teheti a támadók számára, hogy a Google-jelszó megváltoztatása után is kapcsolatban maradjanak a feltört fiókkal. Bár a szakemberek még vizsgálják, hogy ez a módszer valóban korlátlan hozzáférést biztosít-e, a fenyegetés túlmutat a Gmailen: az e-mailben érkező biztonsági kódok és jelszó-visszaállítási hivatkozások révén a banki és közösségi fiókok is veszélybe kerülhetnek.
A Google tájékoztatása szerint az ilyen típusú, úgynevezett session-lopó támadások már régóta ismertek a kiberbiztonsági szektorban. A technológiai óriás szóvivője kiemelte, hogy folyamatosan fejlesztik a védelmi mechanizmusokat, és javasolják a Chrome „Továbbfejlesztett biztonságos böngészés” funkciójának használatát a gyanús letöltések kiszűrésére. A vállalat szerint a védekezés kulcsa a helyi eszközök biztonsága, nem pedig a levelezőrendszer központi infrastruktúrája.
A szakértők azt tanácsolják, hogy fertőzés gyanúja esetén a felhasználók válasszák le a számítógépet a hálózatról, jelszavaikat pedig egy másik, biztonságos eszközről módosítsák. Fertőzés gyanúja esetén a számítógépet érdemes leválasztani a hálózatról, a jelszavakat pedig egy másik, biztonságos eszközről módosítani.
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Kapcsolódó cikkek
 Kép: Elle
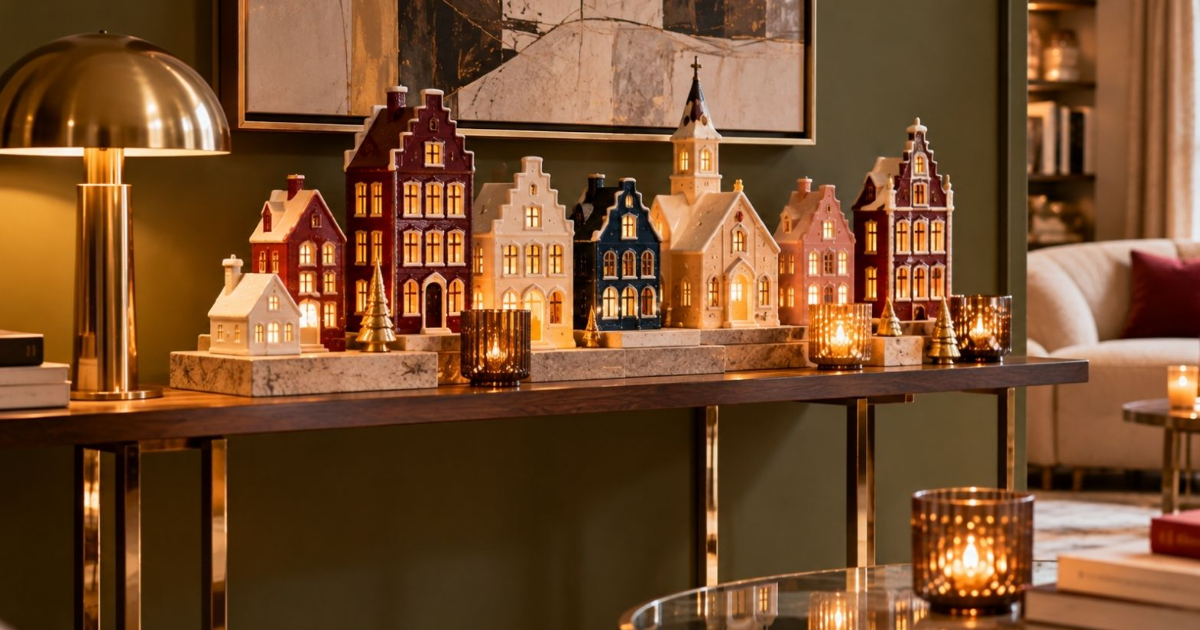
Nosztalgikus hangulatot árasztanak az idén újra hódító miniatűr karácsonyi falvak
Az ünnepi dekorációk egyik legbájosabb iránya a világító házikókból álló falvak visszatérése, amelyek a karácsonyfa mellett teremtenek meghitt hangulatot a nappaliban.
 Kép: Index.hu
Kim Kardashian márkája visszatéríti a pénzt a botrányos adventi kalendárium után
A SKIMS elismerte, hogy a 150 dolláros, silány kiegészítőket tartalmazó csomag nem felelt meg az elvárásoknak. A felháborodott vásárlók választhatnak a teljes visszatérítés vagy a levásárolható kredit között.
 Kép: Index.hu
17 haláltábor túlélése után lett hétszeres olimpiai bajnok Viktor Csukarin
A csontsoványan hazatérő, a mai Ukrajna területén született tornász hihetetlen akaraterővel küzdötte vissza magát az élvonalba; az 1952-es helsinki olimpián a világverseny egyik legnagyobb sztárja lett, az 1952-es és 1956-os játékokon pedig összesen hét aranyérmet nyert.