
 Kép: kontroll
Orosz titkosszolgálathoz köthető hekkerek éltek vissza Jeszenszky Géza nevével Panyi Szabolcs ellen
2026. 11. 16. — 23:09 · frissítve: 2026. 11. 17. — 19:28
Az orosz FSZB-hez köthető kiberkémcsoport hamis levelekkel próbálta megfertőzni az újságíró és Telkes András eszközeit, hogy bizalmas adatokhoz férjenek hozzá.
- A Citizen Lab orosz állami hátteret azonosított, a Google pedig a korábban Coldriver néven ismert Cold Relic csoporthoz kötötte a támadást.
- A támadók Jeszenszky Géza nevében küldtek hamis dokumentumokat, amelyekkel a felhasználók jelszavait és bejelentkezési kódjait akarták ellopni.
- Panyi Szabolcs mellett Telkes Andrást, az Információs Hivatal egykori főigazgató-helyettesét is célba vették a kifinomult adathalász akcióval.
- Panyi a szokatlan feladói cím, Telkes pedig a dokumentumban található hamis bejelentkezési hivatkozás miatt fogott gyanút; egyikük sem adta meg a belépési adatait.
- Az újságíró a gyanús leveleket átadta a Nemzetbiztonsági Szakszolgálatnak, és tájékoztatta az esetről a Miniszterelnökség nemzetbiztonsági irodáját is.
A kifinomult adathalász kísérlet során a támadók hamis bejelentkezési oldalra akarták irányítani a célpontokat. Telkes esetében a hivatkozás a Proton Mail bejelentkezési oldalának hamis másolatára vezetett volna. Panyi Szabolcs oknyomozó újságíró november elején kapott levelet Jeszenszky Géza nevében, amelyben a feladó egy bizonyos személyről szóló, érdekesnek ígért dokumentumot ajánlott fel. A gyanút az keltette fel, hogy a feladó e-mail-címe nem egyezett Jeszenszky korábban ismert címével. A PDF előnézetében elmosódott szöveg látszott; a dokumentumban lévő hivatkozás egy hamis bejelentkezési oldalra vezetett volna.
A Google Threat Intelligence Group elemzése szerint a támadás mögött a Cold Relic (korábbi nevein Coldriver vagy UNC4057) nevű csoport áll, amelyet több nyugati kormány az orosz Szövetségi Biztonsági Szolgálat (FSZB) 18. központjához kapcsol. Wesley Shields, a Google biztonsági mérnöke szerint a csoport rendszeresen támad olyan újságírókat, kutatókat és volt diplomatákat, akik az orosz befolyással foglalkoznak. Panyi Szabolcsot és Telkes Andrást az köti össze, hogy mindketten ismert kritikusai voltak az egykori Fidesz-kormány Kreml-barát külpolitikájának.
A vizsgálatok feltárták, hogy a hekkerek egy brit cég feltört weboldalát is felhasználták a művelethez. Panyi Szabolcs szerint elképzelhető, hogy más magyar szakértőket vagy állami tisztviselőket is célba vettek hasonló módszerekkel. A Kontroll felidézi: a Direkt36 2022-es tényfeltárása szerint orosz titkosszolgálati hackerek bejutottak a külügyminisztérium számítógépes hálózatába és belső levelezésébe. A mostani támadásról nem bizonyított, hogy ugyanannak a műveletnek a része.
Pontosítás2026. 11. 17. — 19:28
A tényellenőrzés észrevételei alapján pontosítottuk a szöveget - a megfogalmazás módosult, a történet lényege nem.
Korábbi cím: „Orosz kiberkémcsoport próbált adatokat ellopni Panyi Szabolcstól és az Információs Hivatal volt főigazgató-helyettesétől”
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.

Kapcsolódó cikkek
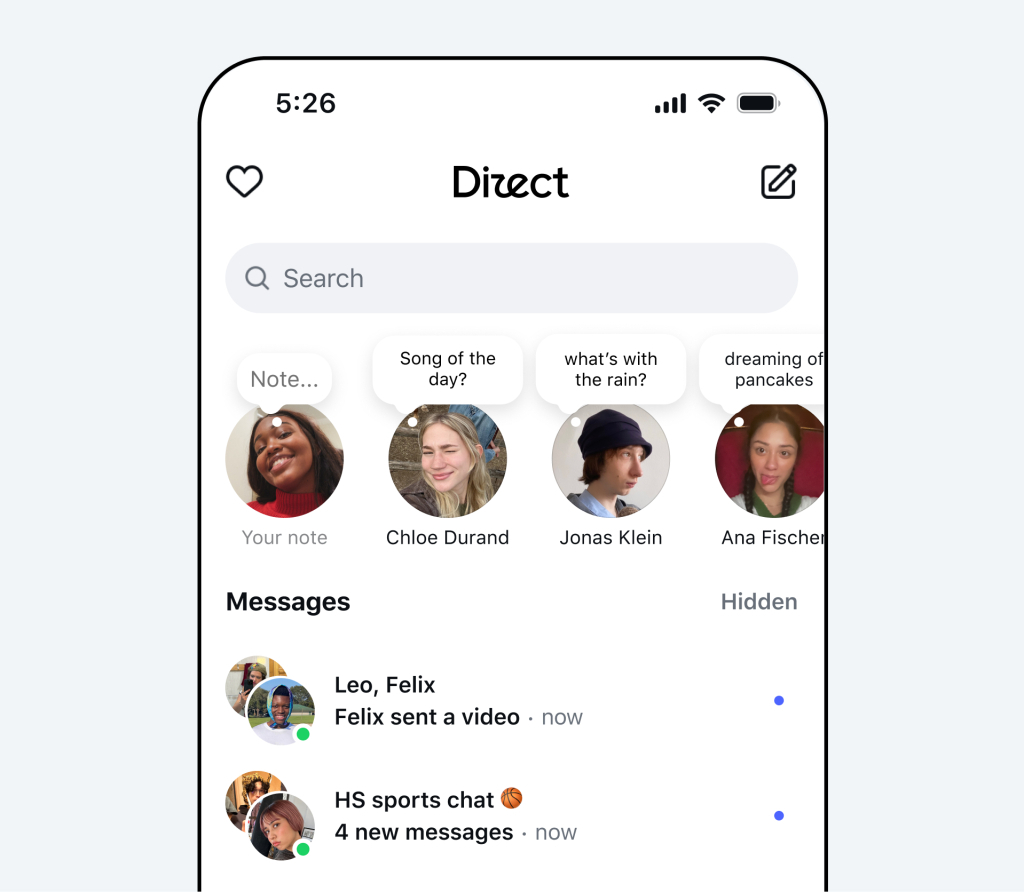 Kép: hvg.hu
Külön üzenetküldő alkalmazást fejleszt az Instagramhoz a Meta
A Direct névre keresztelt applikáció az Instagram megnyitása nélkül teszi lehetővé a csevegést, és Instagram-profil nélkül is használható lesz.
130 éves a Rába: gyártörténeti konferenciát rendeznek Győrben
A Győri Ipartörténeti Alapítvány szakmai tanácskozást szervez a Magyar Vagon- és Gépgyár alapításának évfordulóján. A rendezvény az üzem múltját és a város fejlődésében betöltött szerepét elemzi.
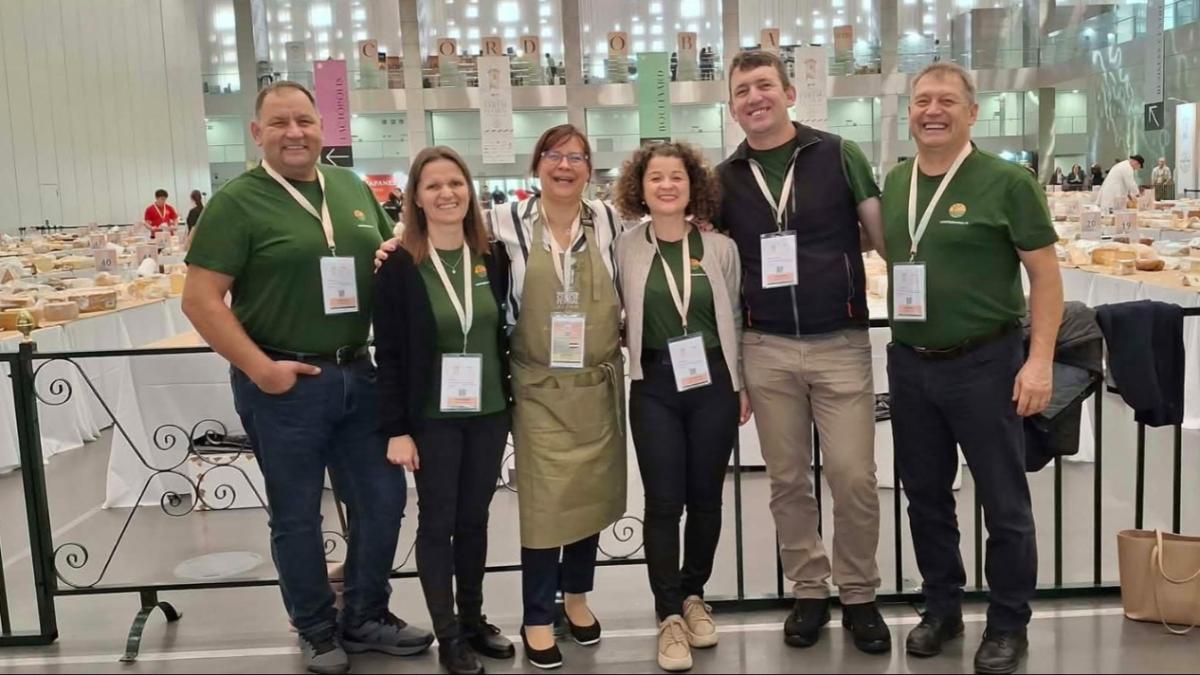 Kép: Agroinform.hu
Világraszóló siker: aranyérmet nyert a mónosbéli Natura sajt a World Cheese Awards-on
A Córdobában tartott nemzetközi versenyen összesen 19 érmet szereztek a magyar sajtkészítők, a legmagasabb elismerést a Sándor Tamás Sajtmanufaktúra terméke érdemelte ki.