
 Kép: 24.hu
Megszüntette a Google az együttműködést 1,3 millió fertőzött androidos eszköz miatt
2026. 11. 05. — 14:13
A The Verge szerint a kínai Videostrong szándékosan épített be hátsó kaput a készülékeibe, hogy botnethálózat részévé tegye azokat. A biztonsági rést a Google már javította.
- A Videostrong éveken át több modellbe, főként set-top-boxokba és tévéokosítókba épített be titkos hozzáférést biztosító hátsó kaput.
- A fertőzött eszközöket a tulajdonosok tudta nélkül hirdetési csalásokra, adatlopásra és a hálózati forgalom eltérítésére használták fel.
- A visszaélések jelentős anyagi hasznot hoztak a kínai gyártónak, mielőtt a Google értesült a sebezhetőségről és kijavította a hibát.
- A Google megtiltotta a partnerének, hogy a jövőben tanúsított Android-eszközöket gyártson.
A beszámolók szerint a biztonsági rés nem egyszeri hiba volt, hanem a gyártó tudatos és rendszerszintű döntése, amely éveken keresztül több különböző terméktípust és IoT-eszközt is érintett. Az érintett készülékek segítségével létrehozott botnet hálózati forgalmat tudott eltéríteni, ami különösen kockázatossá tette a használatukat a gyanútlan vásárlók számára, mivel az eszközök feletti ellenőrzés kicsúszott a kezükből.
A Google a sebezhetőségről értesülve azonnal javította a hibát. A Google megtiltotta a Videostrongnak, hogy a jövőben tanúsított Android-eszközöket gyártson. A Google megtiltotta a Videostrongnak, hogy a jövőben tanúsított Android-eszközöket gyártson.
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Kapcsolódó források
Kapcsolódó cikkek
 Kép: Investing.com
Interaktív, egyéni igényekre szabható tereket kap a Meta mesterséges intelligenciája
A Spaces funkcióval a felhasználók egyszerű leírás alapján hozhatnak létre projekttervezőket vagy nyomkövetőket, amelyek külső alkalmazások adataival is képesek frissülni.
 Kép: The New York Times
Patrick Mahomes kész újra bevetni a QB sneaket a Kansas City sikeréért
A Chiefs irányítója a 2019-es térdsérülése óta nem vállalt QB-sneaket, de a Denver elleni vereség után azt mondta, kész újra bevetni a játékot, ha az segíti a csapatot.
 Kép: 444
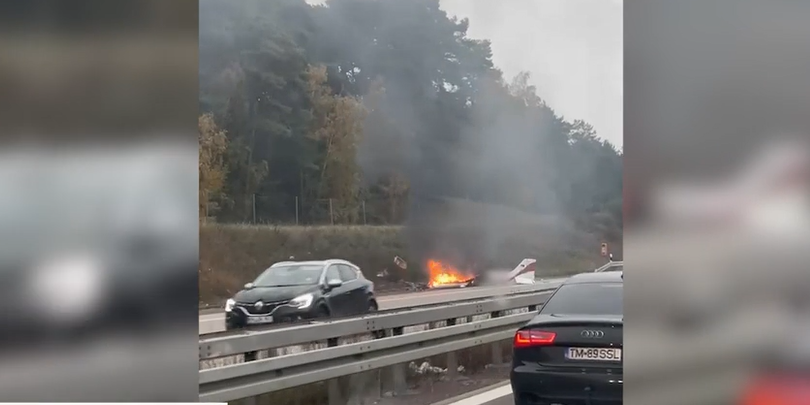
Kisrepülőgép zuhant egy németországi autópályára, a gépen utazó két ember meghalt
A Magdeburg közelében történt tragédiában a repülőgép szinte teljesen elégett. A forgalmas A2-es autópályán közúti járművek nem sérültek meg, a Hannover felé vezető szakaszt azonban több órára le kellett zárni.