
 Kép: BBC
Kritikus biztonsági hibát talált az AI a világ egyik legfontosabb programnyelvében
2026. 11. 18. — 08:19
A Java4Shell névre keresztelt sebezhetőség távoli parancsfuttatást tesz lehetővé a memóriakezelésen keresztül. Az Oracle már kiadta a javítócsomagot, az USA és Dél-Korea azonnali frissítést sürget.
- A Calif kiberbiztonsági cég az OpenAI még nem nyilvános GPT-6 Cyber modelljével azonosította a Java4Shell nevű súlyos sebezhetőséget.
- A hiba lehetővé teszi, hogy a támadók távolról adjanak ki parancsokat a memóriarendszernek, veszélyeztetve a kritikus banki és állami infrastruktúrát.
- Dél-Korea elnöki hivatala rendkívüli ülést hívott össze, mivel az ország közigazgatási és pénzügyi rendszerei kiugróan nagy mértékben támaszkodnak a Javára.
- Az Oracle már közzétette a javítócsomagot, az amerikai CISA pedig a biztonsági frissítések haladéktalan telepítésére szólította fel az érintett szervezeteket.
A Java a világ harmadik legnépszerűbb programnyelve, amelyet a Fortune 500 listán szereplő cégek – köztük az Apple és az Amazon – mintegy 90 százaléka használ. A felfedezés azért is keltett komoly aggodalmat, mert a Java egyik alapvető funkciója éppen az lenne, hogy automatikusan kezelje és védje a rendszermemóriát. Toby Walsh professzor, a téma neves kutatója a BBC-nek úgy nyilatkozott, a memóriakezelés biztonságossá tétele a Java lényege, ezért is számít rendkívül szokatlan és súlyos incidensnek a mostani hiba.
A sebezhetőséget azonosító Calif szerint a programnyelv a modern gazdaság „lüktető szíve”, hiszen a bankok, kórházak és kormányzati szervek mellett a légiközlekedés és a telekommunikáció is erre épül. Dél-Koreában a helyzet az átlagosnál is kritikusabb: míg globálisan a rendszerek 30 százaléka, addig az ázsiai ország közszférájában az információs rendszerek 72 százaléka használja a Javát. Az amerikai és dél-koreai hatóságok hangsúlyozták, hogy bár az Oracle november 17-én kiadta a szükséges javításokat, a szervezeteknek azonnal telepíteniük kell azokat a visszaélések megelőzése érdekében.
A szakértők rámutattak, hogy a mesterséges intelligencia alkalmazása új korszakot nyit a kiberbiztonságban. Az AI segítségével ugyanis olyan rejtett hibákat is képesek gyorsan feltárni, amelyek korábban akár évtizedekig észrevétlenek maradhattak. Példaként a PHP programnyelv hasonló sebezhetőségét említették, amely a Surrey-i Kiberbiztonsági Központ adatai szerint legalább 12 évig rejtve maradt a szakemberek előtt, és mintegy 30 millió weboldalt tett védtelenné. Az OpenAI válaszul a kiberbiztonsági kihívásokra, nemrég bejelentette, hogy munkatársainak negyedét már kifejezetten az ilyen jellegű fenyegetések elleni védekezésre csoportosítja át.
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Kapcsolódó képek
 Kép: Reuters
Kapcsolódó cikkek
 Kép: hvg.hu
Bűnösnek vallotta magát a GTA 6 videóit kiszivárogtató hacker
Arion Kurtaj, a Lapsus$ csoport tagja beismerte bűnösségét a Rockstar Games és több világcég elleni támadások ügyében. A 21 éves brit férfit várhatóan november végén ítélik el.
 Kép: Blikk
Új funkció a Waze-ben: Figyelmeztetést kapnak az autósok a közeli biciklisekről
A navigációs alkalmazás a Garminnal közösen teszi láthatóvá a kerékpárosokat az autósok számára, hogy ezzel is csökkentsék a balesetveszélyt és az utakon kialakuló konfliktusokat.
 Kép: Euronews English
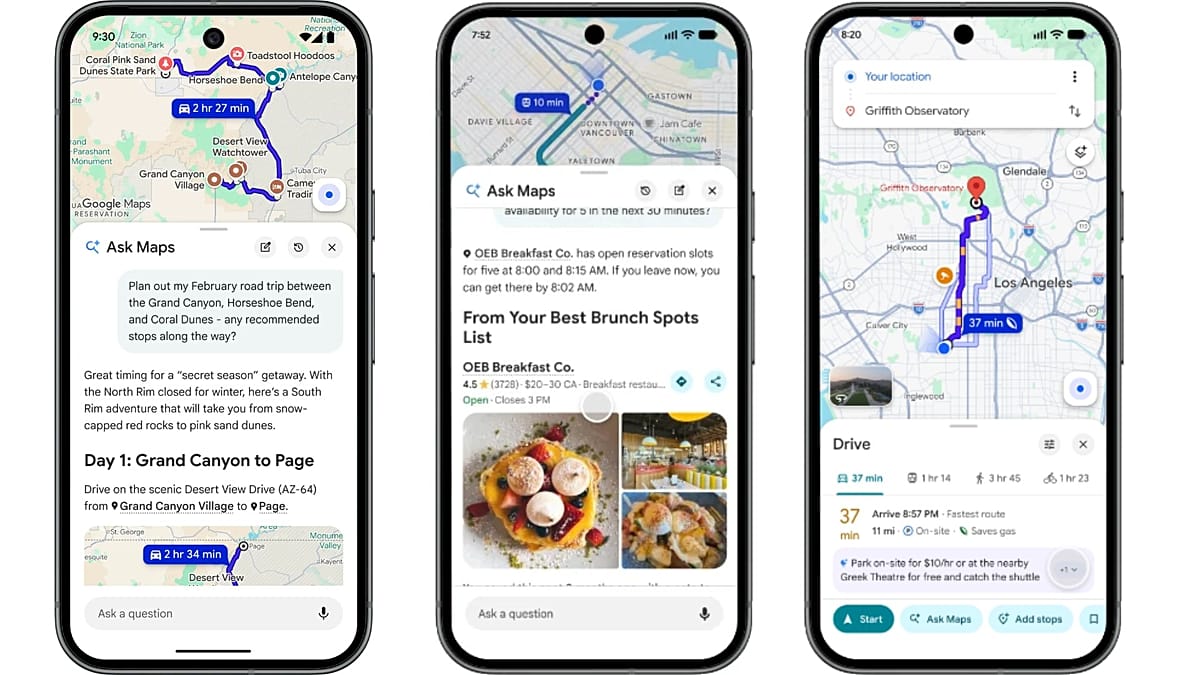
A Google Maps Ask Maps funkciója több mint harminc európai országban jelenik meg
A Google több mint harminc európai országban kezdte el bevezetni az Ask Maps szolgáltatást. A Gemini AI segítségével működő funkció komplex kéréseket is kezel, és teljes körű útitervet is készít.