
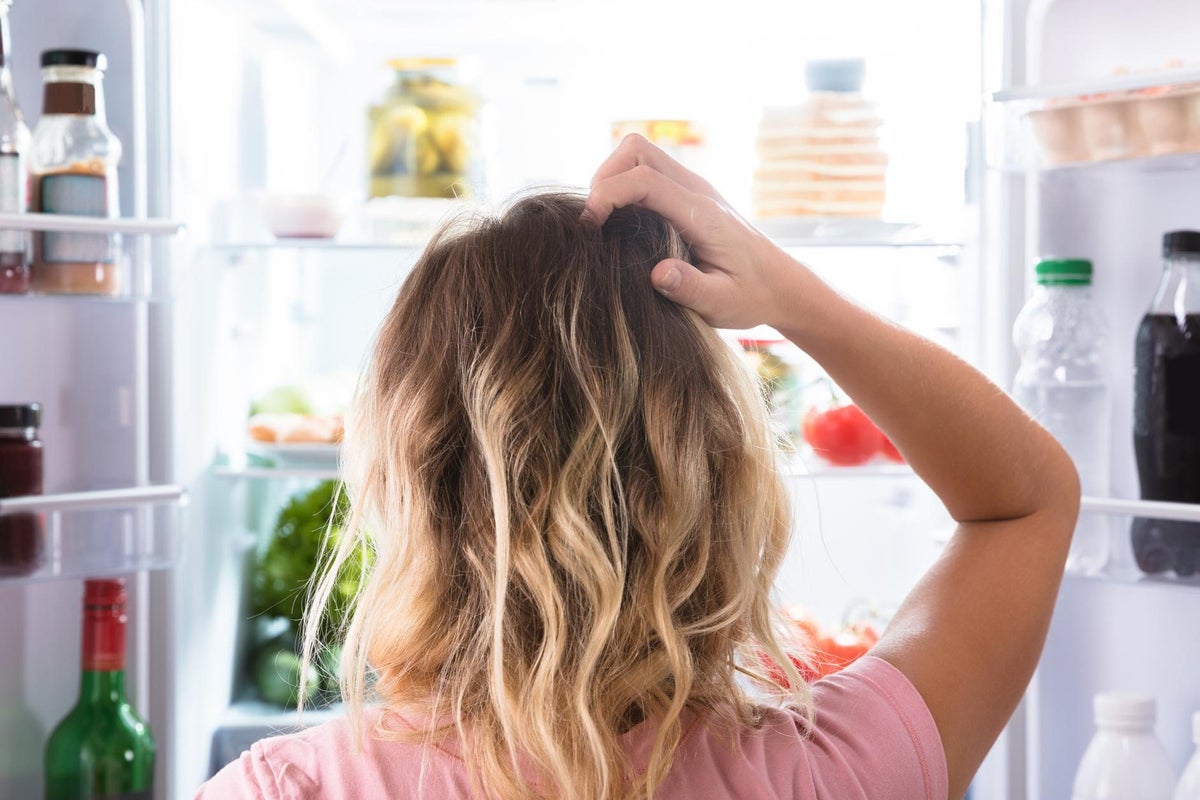
 Kép: The Independent
Kijavították a brit üzletek hűtőrendszereinek biztonsági rését
2026. 11. 20. — 12:31 · frissítve: 2026. 11. 20. — 18:06
Az akciót európai kibertámadások előzték meg, amelyek miatt üzleteknek nagy mennyiségű élelmiszert kellett kidobniuk.
- Az Omega Systems etikus hackerei fedezték fel a brit hűtőrendszerek biztonsági rését.
- Több ezer, hűtők tízezreit irányító vezérlőeszközt választottak le a nyílt internetről.
- Egyes helyeken a személyzet kézzel ellenőrizte a hűtők hőmérsékletét, amíg az eszközök nem csatlakoztak az internethez.
- A francia hírszerzési és kiberbiztonsági szervek az iráni Forradalmi Gárdát vádolták az októberi támadással, amely 700 kereskedelmi helyszínt érintett és 15 tüzet okozott.
A hvg.hu a BBC alapján azt írja: a brit üzleteket elkerülte az európai támadáshullám, részben azért, mert más típusú eszközöket használnak. A feltárt rés miatt azonban több tucat vállalatot kellett figyelmeztetni, a vezérlők gyártói pedig kiadták az első javítócsomagokat.
A Reuters szerint a francia hírszerzési és kiberbiztonsági szervek az iráni Forradalmi Gárdát vádolták az októberi támadás végrehajtásával. A német információbiztonsági hivatal eközben arra figyelmeztetett, hogy a dán Danfoss egyes ipari hűtőberendezéseiben továbbra is sérülékenységek vannak.
Pontosítás2026. 11. 20. — 18:06
A tényellenőrzés észrevételei alapján pontosítottuk a szöveget - a megfogalmazás módosult, a történet lényege nem.
Korábbi cím: „Kijavítottak egy brit kereskedelmi hűtőket érintő biztonsági rést”
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Kapcsolódó források
The Independent6 órájaCould hackers gain access to my fridge? Concerns grow after supermarket cyber attacks
Reuters8 órájaUK finds fix for fridge and freezer vulnerability after European hacks
hvg.hu8 órájaTitkos akció az Egyesült Királyságban: rohamtempóban tettek hackerbiztossá több tízezer bolti hűtőt
Kapcsolódó képek
 Kép: Reuters
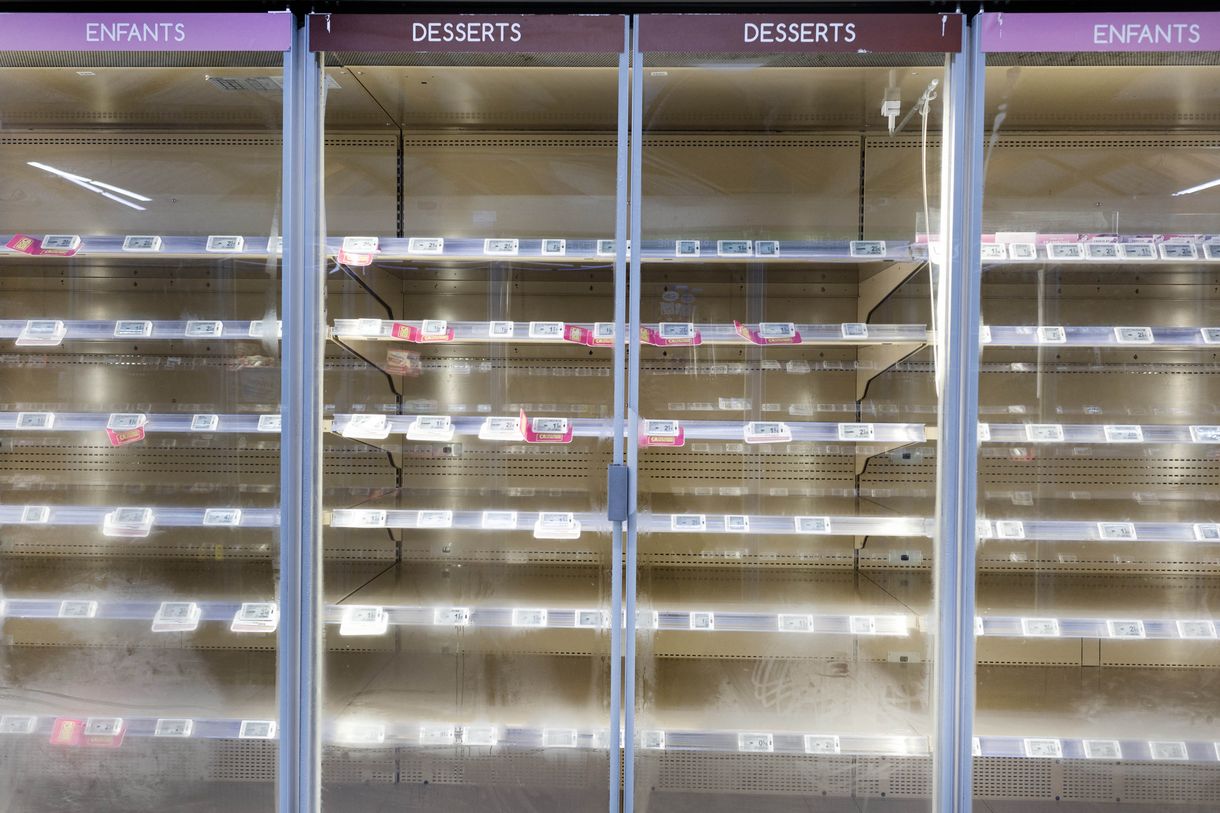 Kép: hvg.hu
Kapcsolódó cikkek
 Kép: The New York Times
Megjelent a Melania Trumpról szóló dokumentumfilm kétrészes folytatása
Az Amazon Prime Video sorozata Donald Trump második beiktatását és az azt követő napokat mutatja be. A first lady vezető producerként is közreműködött.
 Kép: 444
Észtország decembertől hat hónapra lezárja oroszországi közúti határátkelőit
Az észt kormány biztonsági okokra hivatkozik, és az időszak végén dönt a lezárás esetleges meghosszabbításáról.
Ukrán vezérkar: támadás érte a Barátság vezetéket is ellátó olajállomást
A közlés szerint a november 19-i csapás az oroszországi Tatárföldön lévő kalejkinói létesítményt érte. Orosz reakcióról nincs információ.