
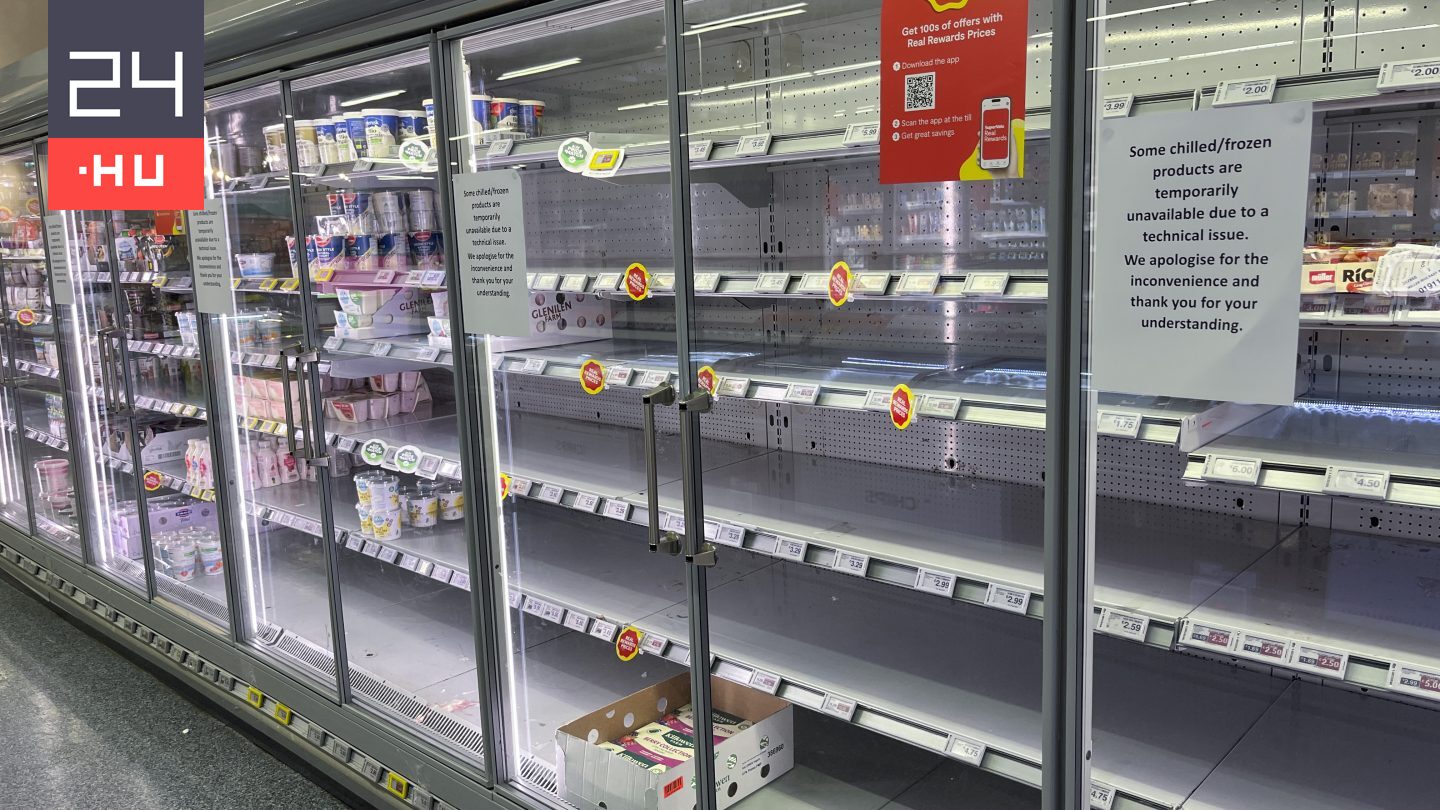
 Kép: 24.hu
Kibertámadások érték az európai szupermarketek hűtőrendszereit
2026. 11. 03. — 18:13
Ismeretlen elkövetők több európai ország élelmiszerüzleteiben bénították meg a hűtőberendezéseket. Christophe Hansen, az Európai Unió mezőgazdasági és élelmiszerügyi biztosa szerint a támadássorozat szándékos kísérlet az élelmiszer-ellátási lánc megzavarására.
- Franciaországban október közepén több élelmiszerlánc több százezer eurós kárról számolt be; november elején hét másik európai országban is újabb üzleteket értek támadások.
- Az Európai Unió mezőgazdasági biztosa szerint a támadások célja az ellátási lánc megzavarása és a fogyasztói bizalom aláásása.
- A bűncselekményekért egyetlen csoport sem vállalt felelősséget, a szakértők állami motivációt vagy egyéni akciót sejtenek a háttérben.
- A modern hűtők támadása egy tapasztalt hacker számára nem feltétlenül nehéz, mivel az ipari hűtőszekrényeket kezelő szoftver internethez csatlakozik, a frissítések pedig sokáig elmaradhatnak.
Franciaországban október közepén több élelmiszerlánc több százezer eurós kárról számolt be a támadás miatt. November elejére a jelenség átterjedt Belgiumra, Észtországra, Írországra, Finnországra, Luxemburgra, Hollandiára és Svédországra is. A forrás az Egyesült Államokban történt esetekről is beszámol: augusztus elején legalább hat katonai bázison rejtélyes hűtőszekrény-meghibásodás történt.
A motiváció egyelőre rejtély: a forrás szerint egyetlen, zsarolóvírusairól ismert csapat sem használta ki a sebezhetőséget pénzkövetelésre. Rafe Pilling, a Sophos kiberbiztonsági igazgatója szerint vagy egy államilag támogatott képességdemonstráció zajlik, vagy egy magányos hacker hajt végre támadásokat személyes okokból. Amennyiben állami akcióról van szó, a szakértők elsősorban Oroszországot vagy Észak-Koreát sejtik a háttérben; a forrás szerint a támadások fokozódása akkor valószínű, ha Oroszország áll az akciók mögött.
A sebezhetőség oka az ipari hűtők szoftveres hátterében rejlik. Nick Jackson, a Bitdefender igazgatója szerint a frissítések futtatása időbe telik, és előfordulhat, hogy a gépeknek offline állapotban kell lenniük, ami nehezen kivitelezhető az élelmiszer-kiskereskedők számára. Emellett a régebbi, 4G-alapú kapcsolatok is kevésbé védettek a modern feltörési kísérletekkel szemben, mint az újabb 5G-hálózatok.
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Kapcsolódó képek
 Kép: The Independent
 Kép: BBC
Kapcsolódó cikkek
 Kép: Investing.com
Interaktív, egyéni igényekre szabható tereket kap a Meta mesterséges intelligenciája
A Spaces funkcióval a felhasználók egyszerű leírás alapján hozhatnak létre projekttervezőket vagy nyomkövetőket, amelyek külső alkalmazások adataival is képesek frissülni.
 Kép: Investing.com
Több százezer dollár értékben adtak el részvényeket a Procore Technologies vezetői
Az építőipari szoftvercég jogi igazgatója és egyik igazgatósági tagja összesen több mint 420 ezer dollárért értékesített papírokat; a Procore a közelmúltban erős negyedéves eredményekről is beszámolt.
 Kép: TechCrunch
A Google átveszi és 17 milliárd dollárból fejleszti ki a wyomingi AI-adatközpontot
Az Alphabet megvásárolta a Crusoe wyomingi projektjét, miután a beszámolók szerint aggályai merültek fel a költségekkel és az építési ütemtervvel kapcsolatban. A Google 17 milliárd dolláros beruházással saját kézbe veszi az AI-kapacitás kiépítését.