
 Kép: Blikk
Bankkártyaadatokra és kriptovalutára vadásztak a világ legnépszerűbb weboldalain
2026. 11. 17. — 09:31 · frissítve: 2026. 11. 18. — 04:33
Egy webes szolgáltatás hibáját kihasználó támadás 178 szervezet weboldalát érintette, köztük a CNN és a Zoom oldalát; a látogatóknak kártékony kódot szolgáltak ki. Magyarországon az ATV közösségi oldalát érte hackertámadás.
- A hackerek az Optimizely tesztelőplatformon keresztül juttattak rosszindulatú JavaScript-kódot számos világcég és globális hírportál hivatalos weboldalára.
- A támadás célja a bankkártyaadatok megszerzése, a kriptovaluta-utalások eltérítése, valamint a biztonsági résekkel rendelkező iPhone-ok megfertőzése volt.
- Az érintett szervezetek között szerepel az IKEA, a BBC, a HSBC bankcsoport, a Salesforce és a Zoom is.
- Hazánkban az ATV Instagram-oldalát törték fel, ahol a csatorna nevében csaló üzeneteket küldtek a gyanútlan követőknek.
- Az Optimizely megerősítette a biztonsági incidens tényét, és közölte, hogy már eltávolították a kártékony kódokat a rendszerükből.
A biztonsági szakértők összesen 1611 Optimizely-kódfájlt vizsgáltak meg, amelyek közül 188 bizonyult fertőzöttnek. Scott Helme kutató szerint a kártékony program a felhasználók böngészőjében futott le, így az áldozatoknak semmit nem kellett letölteniük a fertőzéshez. A szoftver képes volt a másolt digitális pénztárcacímeket a támadók saját címére cserélni, így az áldozatok tudtukon kívül a bűnözőknek küldhették el a pénzüket. Emellett a szkriptek megpróbálták megszerezni a beírt kártyaszámokat és biztonsági kódokat, valamint sütik és képernyőképek gyűjtésére is alkalmasak lehettek.
A HVG beszámolója szerint a nagyvállalatok eltérően reagáltak az incidensre: a Salesforce vizsgálatot indított, az Equifax teljesen leállította a szolgáltatás használatát, az IKEA pedig az eset hatásait mérte fel. Az iPhone- és iPad-felhasználókat érintő fenyegetés elsősorban a régebbi, frissítetlen szoftververziók biztonsági réseit célozta meg.
A globális akcióval párhuzamosan az ATV hivatalos Instagram-oldalát is támadás érte. A csatorna közleménye szerint az illetéktelenek csaló üzeneteket küldtek szét a felületen, mielőtt az oldal átmenetileg elérhetetlenné vált. Az ATV hangsúlyozta, hogy soha nem kommunikál direkt üzenetben a nézőivel, munkatársai pedig megkezdték a károk felmérését és jogi lépéseket terveznek. Azt egyelőre nem erősítették meg a források, hogy a magyar tévécsatorna elleni támadás közvetlenül összefügg-e a nemzetközi Optimizely-incidenssel.
Pontosítás2026. 11. 18. — 04:33
A tényellenőrzés észrevételei alapján pontosítottuk a szöveget - a megfogalmazás módosult, a történet lényege nem.
Korábbi cím: „Világcégek weboldalain keresztül próbáltak kriptovalutát lopni és iPhone-okat fertőzni”
A PostNews egy vagy több hírforrásból, AI segítségével foglalja össze a legfontosabb információkat. Az ugyanahhoz a történéshez kapcsolódó híreket egy összefoglalóban rendezzük, a felhasznált forrásokat pedig megmutatjuk.
Előzmények
Kapcsolódó források
Blikk11 órájaKibertámadás áldozata lett több száz weboldal, az ATV közösségi oldalát is feltörték a hackerek
hvg.hu13 órájaÓriási hackertámadás indult, 178 népszerű webhelyen keresztül loptak adatokat
Investing.com22 órájaPopular websites subverted in bid to steal crypto, target iPhone users By Reuters
Reuters22 órájaPopular websites subverted in bid to steal crypto, target iPhone users
Kapcsolódó képek
 Kép: hvg.hu
 Kép: Investing.com
 Kép: Reuters
Kapcsolódó cikkek
 Kép: hvg.hu
Feltörték a japán Fugaku szuperszámítógépet, kutatók adatai kerülhettek veszélybe
A Riken nemzeti kutatólabor bejelentése szerint a támadók a rendszer kezelőfelületén keresztül jutottak be, és jogosulatlan szoftvereket telepítettek a szerverekre.
 Kép: Fox News
Kindle vagy Kobo? Így válasszunk e-könyv-olvasót az ünnepi szezonra
Az Amazon és a Rakuten legújabb modelljei között a hordozhatóság, a színes kijelző és a jegyzetelési funkciók dönthetik el a versenyt.
 Kép: hvg.hu
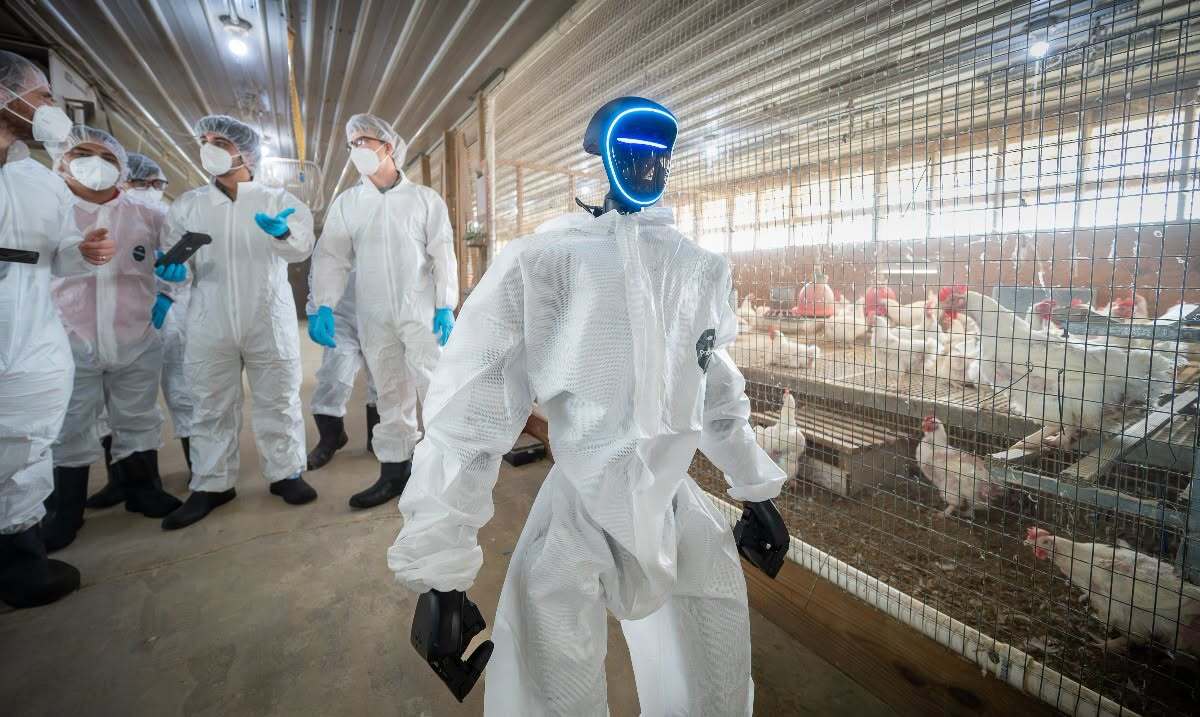
Tojást gyűjtő humanoid robot segítheti a jövőben a baromfitenyésztők munkáját
Az Észak-Karolinai Állami Egyetem mérnökei által betanított robot a ketrecmentes tartás során a földre került tojások begyűjtésével enyhítheti az ágazatra jellemző munkaerőhiányt.